
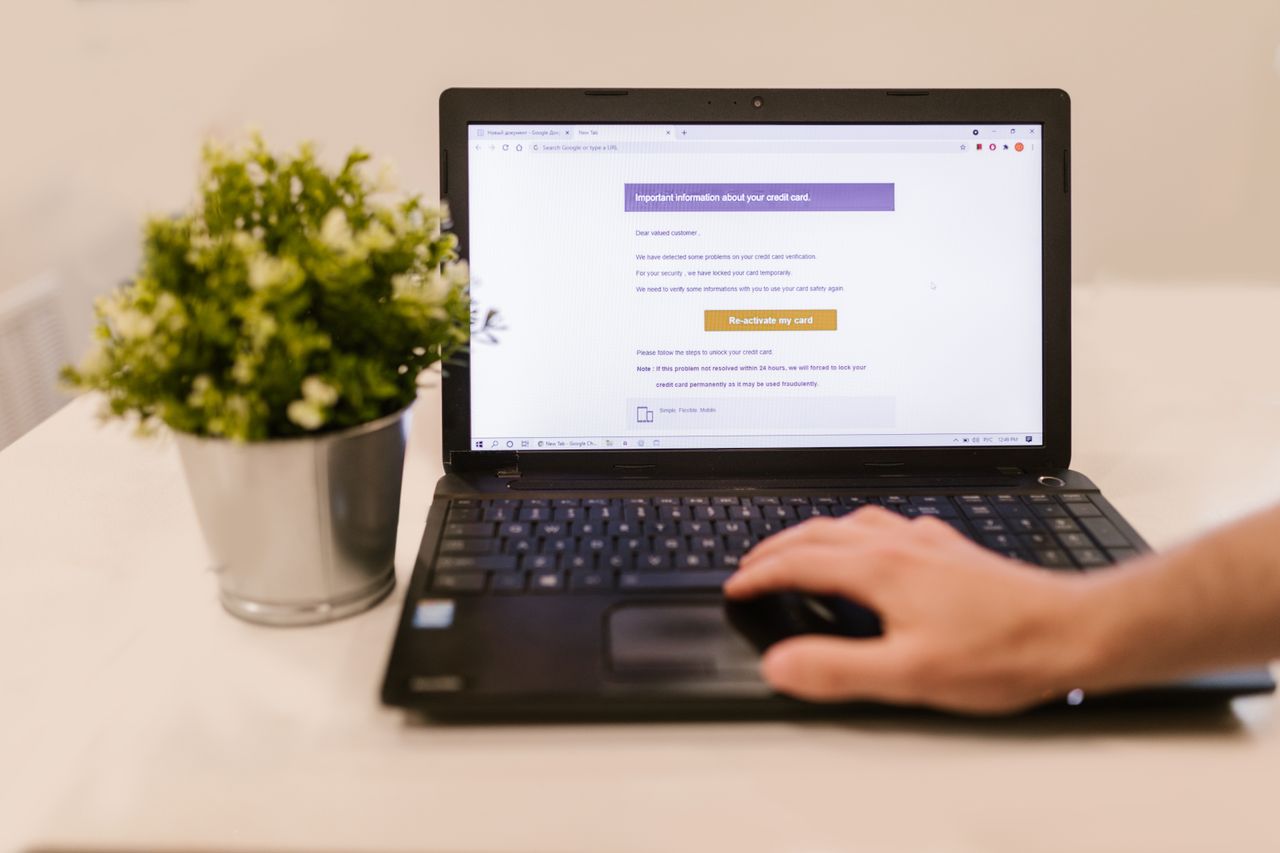
Pe scurt: un mesaj de phishing încearcă să te grăbească și să te facă să dai date sau să deschizi un link. Îl recunoști după expeditor ciudat, urgență inventată și adrese care seamănă, dar nu sunt identice cu cele reale. Dacă ai greșit, schimbă imediat parolele și anunță banca sau furnizorul serviciului.
Atacurile de acest fel nu cer abilități speciale din partea ta, ci doar un moment de neatenție. Cele mai multe pornesc de la un e-mail, un SMS sau un mesaj pe o aplicație de chat. Cu câteva obiceiuri simple, majoritatea pot fi oprite din prima.
Ce este phishingul și cum funcționează?
Phishingul este o încercare de a obține date personale, parole sau bani prin mesaje care imită o instituție sau o persoană de încredere. Atacatorul trimite un mesaj cu un link către o pagină falsă, identică cu cea reală, unde ți se cere să te autentifici. Datele introduse ajung direct la el. Există și variante mai țintite, în care mesajul folosește informații despre tine; o astfel de formă este descrisă în materialul despre spear phishing și felul în care ajunge la tine un mesaj făcut pe măsura ta.
Care sunt semnele unui mesaj suspect?
Semnele cele mai des întâlnite țin de grabă, de adrese neobișnuite și de cereri neașteptate. Nu există un singur indiciu sigur, așa că urmărește mai multe:
- expeditor cu o adresă ușor diferită de cea oficială;
- cerere urgentă: „contul tău va fi blocat azi”;
- solicitare de parole, coduri primite prin SMS sau date de card;
- atașamente neașteptate, mai ales arhive sau documente cu macro-uri;
- greșeli de limbă sau un ton nepotrivit pentru o instituție.
Cum verifici un link înainte să îl deschizi?
Verifici un link ținând cursorul peste el, fără să dai click, ca să vezi adresa reală. Compară domeniul cu cel oficial, literă cu literă, pentru că atacatorii folosesc variante foarte apropiate. Mai sigur este să nu folosești deloc linkul din mesaj, ci să deschizi site-ul scriind adresa în browser sau din aplicația oficială.
Ce faci dacă ai dat click sau ai introdus date?
Acționează repede și în ordine, pentru că primele ore contează cel mai mult.
- Dacă ai introdus o parolă, schimb-o imediat, de pe un dispozitiv de încredere, și pe orice alt cont unde o folosești.
- Activează autentificarea în doi pași.
- Dacă ai dat date de card sau de cont bancar, sună banca pe numărul oficial și cere blocarea.
- Rulează o verificare antivirus, dacă ai descărcat un fișier.
- Raportează mesajul furnizorului de e-mail și, la nevoie, autorităților competente.
Cum te protejezi pe termen lung?
Te protejezi cel mai bine cu parole diferite pentru fiecare cont, un manager de parole și autentificare în doi pași. Actualizează sistemul și aplicațiile, pentru că multe atacuri folosesc vulnerabilități cunoscute. Vorbește despre aceste riscuri și cu familia, mai ales cu persoanele mai puțin obișnuite cu tehnologia. Pentru știri și sfaturi utile pe teme apropiate, vezi stiripescurt24.ro.
Întrebări frecvente
Mă poate infecta un mesaj doar prin faptul că îl deschid?
De regulă nu, riscul apare la click pe linkuri sau la deschiderea atașamentelor. Totuși, este mai sigur să ștergi mesajele suspecte fără să interacționezi cu ele.
Banca îmi cere vreodată parola pe telefon?
Nu. O bancă serioasă nu cere parole, coduri de acces sau coduri primite prin SMS. Dacă te sună cineva care o cere, închide și sună tu banca.
Merită să raportez un mesaj de phishing?
Da, pentru că ajută furnizorii să blocheze expeditorul și să protejeze alți utilizatori.
Un minut de întrerupere înainte de fiecare click pe un link primit neașteptat este cea mai ieftină formă de securitate.